DreamSOC & Synology HA — 소규모 IT 스튜디오가 5계층 AI 자율형 보안 관제와 무중단 서버를 직접 구축한 이유
34개 웹·앱과 12개 DB를 지키는 Cloudflare WAF · ModSecurity · Suricata IDS · Wazuh XDR · AI Threat Analyzer와 Active-Passive 이중화
📋 목차 (Table of Contents)
“월 5만 원짜리 교회 홈페이지라도, 금융권 수준의 다계층 보안과 이중화 서버 위에서 돌아가야 합니다.”
외주 제작사가 납품 후 손을 떼면 가장 먼저 무너지는 것이 서버 보안과 백업입니다. 드림소프트가 자체 보안 관제 플랫폼 DreamSOC와 Synology HA 무중단 클러스터를 직접 구축한 이유입니다.
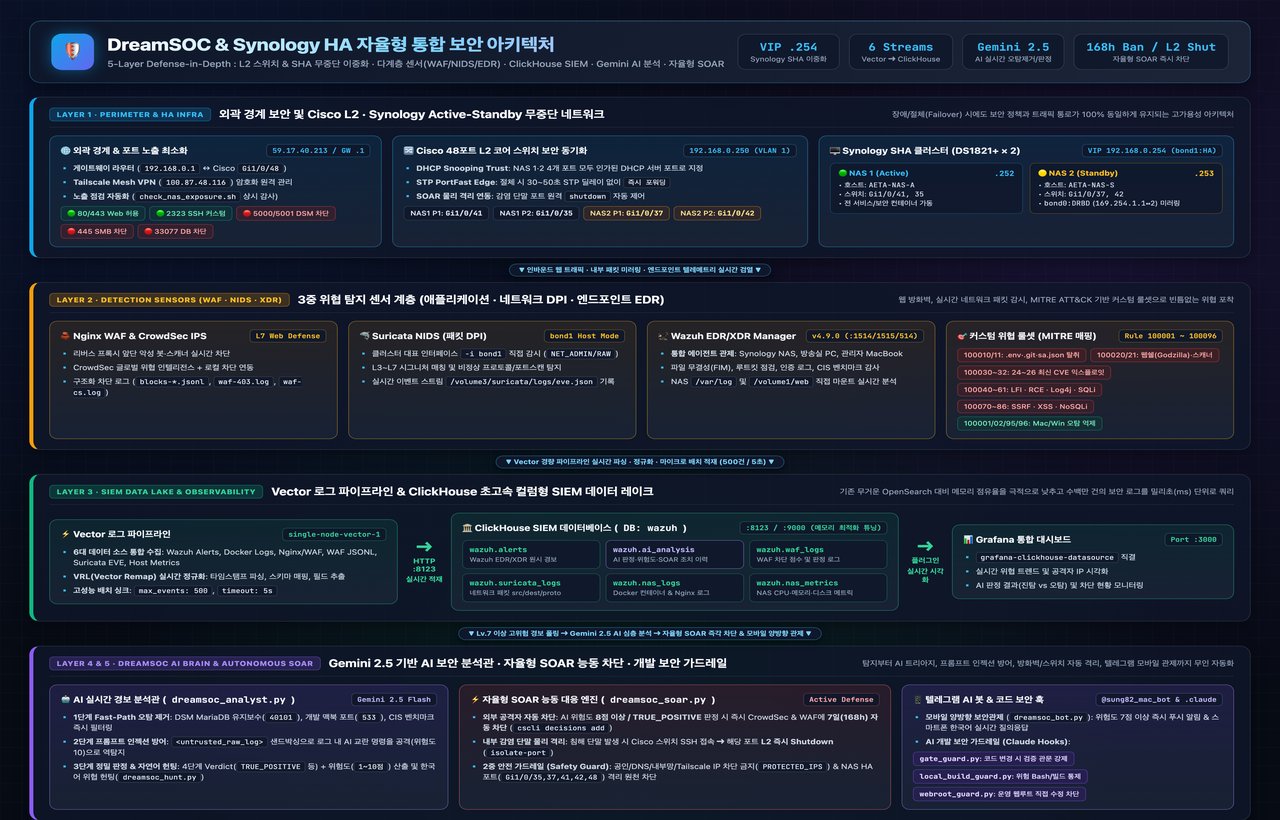
1. 단일 방화벽을 넘어선 5계층 심층 방어(Defense-in-Depth)
웹 애플리케이션을 노리는 자동화 봇, SQL 인젝션, 크리덴셜 스터핑 공격은 날마다 정교해지고 있습니다. 저희는 트래픽이 유입되는 엣지(Edge)부터 호스트 커널까지 5단계 방어선을 겹겹이 배치했습니다.
ARCHITECTURE / CODE
[Layer 1] Cloudflare Edge WAF ──► DDoS 흡수, 악성 봇·비정상 국가 ASN 1차 차단
[Layer 2] Nginx + ModSecurity (OWASP CRS) ──► SQLi, XSS, LFI 페이로드 실시간 필터링
[Layer 3] Suricata IDS/IPS ──► 패킷 시그니처 정밀 분석 및 C2 통신 탐지
[Layer 4] Wazuh SIEM & XDR ──► 파일 무결성(FIM), SSH/웹 인증 로그 통합 상관분석
[Layer 5] AI Threat Analyzer + CrowdSec ──► 위협 점수 85점 이상 IP 3초 내 방화벽 영구 격리
2. Synology High Availability (Active-Passive) 무중단 아키텍처
하드웨어 장애는 예고 없이 찾아옵니다. 디스크 하나나 전원 공급 장치가 고장 났을 때 고객사의 주일 예배 안내나 기업의 주문 접수가 멈춰서는 안 됩니다.
- 실시간 블록 레벨 복제: 주 서버(Active)의 모든 웹 코드와 MariaDB 트랜잭션이 보조 서버(Passive)로 실시간 미러링됩니다.
- 자동 페일오버(Auto Failover): 주 서버에 이상이 감지되면 수십 초 내에 가상 IP(VIP)와 모든 서비스가 보조 서버로 무중단 전환됩니다.
- 3-2-1 오프사이트 스냅샷: 랜섬웨어와 실수에 대비해 변경 불가능(Immutable) 스냅샷과 원격지 백업을 매일 자동 수행합니다.
3. 배포 전 자동 스모크 테스트(site_smoke_test.php)
보안 사고와 장애의 상당수는 외부 공격뿐 아니라 개발자의 실수(문법 오류, 디버그 출력 유출, 자격증명 하드코딩)에서 비롯됩니다. 드림소프트의 모든 저장소는 git push 시점에 NAS pre-receive 훅이 작동하여 다음 항목을 전수 검사합니다.
- 전 파일 PHP 8.2 문법 검사 (
php82 -l) - 충돌 마커, UTF-8 BOM, 짧은 태그(
<?), 닫는 태그 뒤 공백 검사 - 주석 밖
var_dump/print_r노출 및 비밀번호 리터럴 하드코딩 차단
💡
신뢰의 근거: 드림소프트에 홈페이지를 맡기신다는 것은 단순한 웹 디자인이 아니라, 매일 깨어 있는 5계층 보안 관제 시스템과 엔지니어링 규율을 함께 구독하시는 것입니다.
💬 댓글 0 (로그인 없이 누구나 댓글을 남길 수 있습니다)